
A internet se tornou uma ferramenta indispensável para praticamente todas as atividades corporativas.
Sistemas em nuvem, plataformas de comunicação, serviços financeiros, pesquisas, atendimento ao cliente e aplicações de trabalho dependem de uma conexão disponível e estável.
Ao mesmo tempo, o acesso irrestrito à internet pode gerar riscos relacionados à segurança da informação, produtividade, consumo de banda, vazamento de dados e conformidade.
Por esse motivo, estabelecer regras de utilização da internet nas empresas deixou de ser apenas uma questão de controle sobre o comportamento dos colaboradores.
Atualmente, uma política de acesso à internet precisa fazer parte da estratégia de gestão de TI, combinando segurança, governança, produtividade e continuidade operacional.
A aplicação dessas regras envolve mais do que simplesmente bloquear redes sociais ou determinados sites.
É necessário identificar quais recursos são necessários para cada função, definir níveis de acesso, utilizar mecanismos técnicos de controle e acompanhar continuamente os eventos registrados na infraestrutura, dessa forma, a empresa consegue equilibrar liberdade de uso e proteção do ambiente corporativo.
O que são regras de utilização da internet nas empresas?
As regras de utilização da internet nas empresas são diretrizes que estabelecem como colaboradores, terceiros e demais usuários autorizados podem utilizar a conexão e os recursos online disponibilizados pela organização.
Essas regras podem determinar quais categorias de sites são permitidas, quais conteúdos devem ser bloqueados, quais serviços podem ser acessados e em quais circunstâncias determinados recursos podem ser utilizados.
Uma política de uso da internet corporativa normalmente está relacionada à política de segurança da informação e pode contemplar aspectos como navegação, utilização de redes sociais, serviços de armazenamento em nuvem, aplicativos de mensagens, downloads, streaming, acesso a sites potencialmente maliciosos e utilização de dispositivos pessoais.
Entretanto, uma regra eficiente não deve ser criada apenas com base em proibições.
O objetivo é estabelecer critérios claros para reduzir riscos sem impedir atividades legítimas.
Um profissional de marketing, por exemplo, pode precisar acessar redes sociais diariamente, enquanto um computador utilizado em uma operação financeira pode exigir restrições muito mais rigorosas.
Por isso, o controle de acesso à internet precisa considerar função, departamento, dispositivo, horário, localização e nível de risco, essa abordagem torna a política mais precisa e evita que toda a organização seja submetida ao mesmo conjunto de restrições.
Leia também:
Cursos de Redes do NIC.br: capacitações gratuitas
IBM ofercec treinamentos gratuitos com certificação
Aprenda Claude de graça: Curso de IA oficial Anthropic
Por que controlar o acesso à internet corporativa?
A ausência de políticas de acesso à internet pode criar vulnerabilidades difíceis de perceber no dia a dia.
Um colaborador que acessa um site malicioso, instala um software não autorizado ou envia um arquivo corporativo para uma plataforma pessoal pode criar uma porta de entrada para incidentes de segurança.
Além disso, a navegação inadequada pode consumir recursos de rede e afetar sistemas essenciais.
Serviços de streaming, downloads volumosos e aplicações não relacionadas ao trabalho podem utilizar uma parcela significativa da banda disponível.
Em ambientes com conexão limitada, isso pode provocar lentidão em sistemas corporativos, videoconferências e aplicações em nuvem.
Outro ponto envolve a proteção de dados corporativos, informações estratégicas podem ser inseridas inadvertidamente em ferramentas online, compartilhadas em serviços externos ou armazenadas em plataformas que não foram homologadas pela organização.
O problema se torna ainda mais relevante quando a empresa precisa atender requisitos de segurança, auditoria e proteção de dados.
Portanto, o controle da internet nas empresas não deve ser encarado somente como uma ferramenta para aumentar produtividade, ele também contribui para reduzir a superfície de ataque, controlar riscos operacionais e proteger ativos digitais.
Como criar uma política de uso da internet?
O primeiro passo para implementar uma política de utilização da internet é mapear como a conexão corporativa é utilizada atualmente.
A equipe de TI precisa identificar quais departamentos dependem da internet, quais sistemas são críticos, quais serviços externos são necessários e quais comportamentos representam riscos.
A partir desse diagnóstico, a organização pode estabelecer diferentes perfis de acesso.
Em vez de aplicar uma regra única para todos, é possível criar políticas específicas para áreas administrativas, suporte técnico, financeiro, recursos humanos, marketing, desenvolvimento e outras funções.
A política também deve explicar de forma objetiva o que é permitido, o que é restrito e o que é proibido, além disso, precisa informar como os acessos são monitorados, quais registros podem ser armazenados e quais procedimentos serão adotados diante de uma violação.
Outro aspecto importante é alinhar as regras de uso da internet com as demais políticas internas, segurança da informação, uso de dispositivos, controle de acesso, proteção de dados e utilização de recursos tecnológicos devem funcionar de maneira integrada.
Uma política excessivamente genérica tende a gerar interpretações diferentes entre os colaboradores.
Por outro lado, regras claras e associadas a processos de gestão de TI facilitam a aplicação, a auditoria e a comunicação interna.
Quais sites e conteúdos devem ser bloqueados?
O bloqueio de sites deve ser realizado com base em critérios técnicos e de risco.
Normalmente, soluções de filtragem de conteúdo web trabalham com categorias, permitindo restringir determinados grupos de páginas em vez de depender exclusivamente de endereços individuais.
Sites relacionados a malware, phishing, fraude, conteúdo ilegal e distribuição de arquivos potencialmente perigosos normalmente devem receber tratamento mais restritivo.
Outras categorias, como entretenimento, jogos, streaming ou redes sociais, podem exigir uma análise relacionada ao perfil de cada departamento.
Além disso, o bloqueio precisa acompanhar as mudanças do ambiente digital, novos domínios maliciosos surgem continuamente, enquanto serviços legítimos podem ser utilizados de maneira inadequada.
Por essa razão, mecanismos de filtragem atualizados e integração com bases de reputação são importantes para manter o controle de navegação corporativa.
Mesmo assim, bloquear tudo não é necessariamente uma boa estratégia.
Restrições exageradas podem impedir atividades profissionais legítimas e incentivar usuários a buscar meios alternativos de acesso, uma política eficiente trabalha com proporcionalidade e considera o contexto operacional.
Quais ferramentas podem ser utilizadas para controlar a internet?
A implementação técnica das regras de acesso à internet pode envolver diferentes tecnologias.
Firewalls corporativos permitem controlar conexões com base em endereços, portas, protocolos, aplicações e categorias, já os proxies podem intermediar o acesso web, aplicar políticas e registrar informações relacionadas à navegação.
Soluções de DNS filtering também podem impedir que dispositivos resolvam domínios classificados como maliciosos ou inadequados.
Quando combinadas com mecanismos de proteção de endpoint, essas tecnologias ajudam a criar uma camada adicional de defesa contra ameaças digitais.
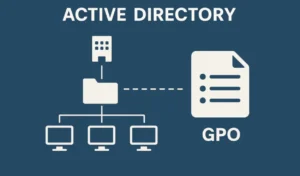
Em ambientes mais estruturados, o controle de acesso à internet pode ser integrado a sistemas de identidade e diretórios corporativos, assim, a política pode considerar o usuário ou grupo ao qual determinado colaborador pertence, em vez de aplicar a mesma regra para todos os computadores.
Outra possibilidade é utilizar ferramentas de monitoramento de rede para analisar consumo de banda, padrões de tráfego e eventos de segurança.
O objetivo não é apenas observar o comportamento dos usuários, mas gerar informações que permitam identificar anomalias e melhorar a infraestrutura.
Como monitorar o uso da internet sem criar problemas?
O monitoramento do uso da internet precisa ter finalidade definida e seguir critérios de transparência e proporcionalidade.
A organização deve comunicar aos usuários que os recursos corporativos estão sujeitos às políticas internas e explicar quais informações podem ser registradas.
Do ponto de vista técnico, registros de acesso podem ajudar a investigar incidentes, identificar tentativas de phishing, verificar consumo de banda e detectar comportamentos anormais.
Entretanto, coletar informações indiscriminadamente pode aumentar riscos relacionados à privacidade e à proteção de dados.
Por isso, o monitoramento deve estar alinhado às políticas internas, aos requisitos legais aplicáveis e aos princípios de segurança da informação.
A empresa também precisa definir quem pode consultar os registros, durante quanto tempo eles serão mantidos e em quais situações poderão ser utilizados.
Essa governança é especialmente importante em organizações que precisam demonstrar conformidade durante auditorias.
Afinal, não basta possuir uma ferramenta de monitoramento, é necessário demonstrar que existe um processo definido para utilização das informações coletadas.
Como evitar que as regras prejudiquem a produtividade?
Uma das maiores dificuldades ao criar regras para uso da internet nas empresas é encontrar o equilíbrio entre segurança e produtividade.
Uma política extremamente permissiva pode aumentar os riscos, enquanto uma política excessivamente restritiva pode dificultar o trabalho, em linhas gerais uma abordagem baseada em perfis tende a funcionar melhor.
A área de marketing pode necessitar de acesso a plataformas que seriam desnecessárias para o setor financeiro.
Da mesma maneira, desenvolvedores podem precisar acessar repositórios de código e serviços técnicos que não fazem parte da rotina de outros departamentos.
Também é possível estabelecer regras relacionadas a horários, largura de banda e prioridades.
Aplicações críticas podem receber maior prioridade de rede, enquanto serviços recreativos podem ter limitação de velocidade ou acesso condicionado ao período.
Esse modelo transforma o controle da internet corporativa em uma ferramenta de gestão, e não apenas em um mecanismo de bloqueio, a tecnologia passa a apoiar as necessidades do negócio ao mesmo tempo em que reduz comportamentos de risco.
Como conscientizar os colaboradores?
Nenhuma solução técnica substitui a conscientização dos usuários. Mesmo com firewall, antivírus, filtros DNS e ferramentas de monitoramento, um colaborador pode clicar em um link de phishing ou compartilhar informações confidenciais fora dos canais autorizados.
Por isso, a implantação das regras de utilização da internet deve ser acompanhada por treinamento.
Os colaboradores precisam compreender por que determinados sites são bloqueados, quais riscos existem na utilização de serviços externos e como identificar comportamentos suspeitos.
Campanhas periódicas também ajudam a reforçar conceitos relacionados a phishing, engenharia social, senhas, downloads, dispositivos pessoais e compartilhamento de arquivos.
Além disso, a empresa pode estabelecer um canal para que usuários solicitem a liberação de recursos necessários ao trabalho.
Esse processo reduz conflitos entre usuários e TI.
Em vez de simplesmente receber uma mensagem de bloqueio, o colaborador passa a compreender que existe uma política de segurança da informação por trás daquela restrição.
Como acompanhar e atualizar as regras?
As políticas de acesso à internet não devem permanecer estáticas, a infraestrutura tecnológica, os sistemas utilizados pela empresa e as ameaças digitais mudam continuamente.
Uma regra adequada hoje pode se tornar insuficiente ou excessiva alguns meses depois.
A equipe de TI deve analisar indicadores relacionados ao consumo de banda, quantidade de bloqueios, tentativas de acesso a sites maliciosos, incidentes de segurança e solicitações de exceção.
Esses dados ajudam a identificar pontos que precisam ser ajustados.
Além disso, alterações na estrutura organizacional precisam refletir nas políticas de acesso.
Novos sistemas, departamentos, fornecedores, aplicações em nuvem e modelos de trabalho remoto podem exigir novos perfis de controle.
A revisão periódica também permite verificar se as regras continuam alinhadas aos objetivos da empresa.
Assim, o gerenciamento do acesso à internet deixa de ser uma configuração isolada da infraestrutura e passa a fazer parte de um processo contínuo de governança de TI.
Regras de internet precisam estar integradas à gestão de TI.
Aplicar regras de utilização da internet nas empresas é apenas uma parte de uma estratégia mais ampla de controle do ambiente tecnológico.
Quando um usuário enfrenta um bloqueio indevido, uma falha de conexão ou qualquer outro problema relacionado à infraestrutura, a organização precisa ter processos para registrar, encaminhar e acompanhar a solicitação.
Nesse cenário, uma plataforma de Help Desk e Service Desk pode centralizar chamados, registrar histórico, controlar SLAs e permitir que a equipe técnica acompanhe cada solicitação.
Isso cria rastreabilidade para problemas relacionados a acesso, rede, segurança e recursos tecnológicos.
Além disso, indicadores de atendimento ajudam a identificar problemas recorrentes, se muitos colaboradores abrem chamados relacionados a determinado bloqueio, por exemplo, a equipe pode avaliar se a política precisa ser ajustada ou se existe uma falha de comunicação.
Assim, a combinação entre política de uso da internet, tecnologias de segurança e processos estruturados de atendimento proporciona uma gestão mais consistente.
O objetivo final não é simplesmente restringir a navegação, mas garantir que a internet seja utilizada de forma segura, controlada e compatível com as necessidades do negócio.
Conclusão.
Criar regras de utilização da internet nas empresas exige mais do que elaborar uma lista de sites proibidos.
É necessário entender os processos corporativos, classificar riscos, definir perfis de acesso, utilizar tecnologias de controle, monitorar eventos e manter os colaboradores informados.
Uma política eficiente combina segurança da informação, produtividade e governança.
Firewalls, filtros DNS, proxies, soluções de endpoint e ferramentas de monitoramento ajudam a aplicar tecnicamente as regras, enquanto processos de TI garantem que exceções, incidentes e solicitações sejam tratados de maneira organizada.
Além disso, a política precisa ser revisada continuamente, à medida que novas aplicações, ameaças e modelos de trabalho surgem, o controle de acesso à internet também deve evoluir.
Para completar essa estratégia, a empresa precisa organizar o atendimento das demandas de TI relacionadas a acessos, infraestrutura, segurança e sistemas.
O Milldesk Help Desk e Service Desk Software ajuda a centralizar chamados, estruturar processos, acompanhar SLAs e dar visibilidade à operação de suporte.
Teste gratuitamente o Milldesk por 7 dias e conheça uma plataforma de Help Desk e Service Desk certificada ITIL pela PeopleCert, criada para apoiar uma gestão de TI mais organizada, rastreável e eficiente.