
Em ambientes corporativos com dezenas, centenas ou milhares de computadores, administrar manualmente cada estação de trabalho seria uma tarefa lenta, difícil de auditar e praticamente impossível de manter de forma consistente.
É justamente nesse cenário que as GPOs, ou Group Policy Objects, se tornam uma das ferramentas mais utilizadas por equipes de infraestrutura, administradores de sistemas e profissionais de segurança da informação.
As GPOs empresariais permitem definir, aplicar e controlar configurações em computadores e usuários conectados a um domínio Windows.
Por meio delas, empresas podem estabelecer políticas de segurança, configurar atualizações, restringir funcionalidades, padronizar navegadores, controlar dispositivos USB, distribuir configurações e aplicar regras de forma centralizada.
Na prática, uma boa estratégia de Group Policy reduz a dependência de configurações manuais e ajuda a manter padrões operacionais em toda a organização.
CONFIRA TAMBÉM:
Boas práticas de segurança no Microsoft 365
Guia completo do Microsoft Intune
Como criar um plano de recuperação de dados
Além disso, as políticas de grupo do Active Directory podem contribuir para a redução de incidentes, para a conformidade com políticas internas e para a simplificação da administração de ambientes Microsoft.
Entretanto, conhecer apenas o conceito de GPO não é suficiente.
O verdadeiro desafio está em entender quais são as GPOs mais utilizadas em empresas, como elas funcionam, quais riscos ajudam a reduzir e de que maneira devem ser organizadas para evitar conflitos e problemas de gerenciamento.
O que são GPOs e como funcionam nas empresas.
Uma GPO, sigla para Group Policy Object, é um conjunto de configurações que pode ser aplicado a usuários e computadores dentro de um ambiente baseado em Active Directory.
Essas políticas são normalmente gerenciadas por meio do Group Policy Management Console, também conhecido como GPMC.
A lógica é relativamente simples.
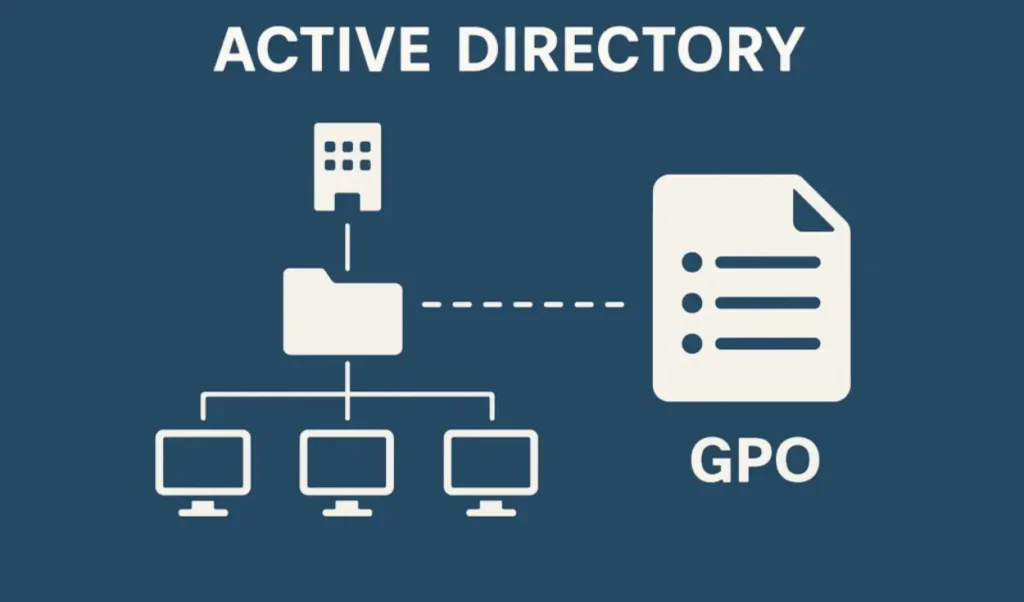
Em vez de acessar individualmente cada computador para modificar uma configuração, o administrador cria uma política de grupo e a vincula a um domínio, site ou unidade organizacional.
Dessa forma, os dispositivos ou usuários que fazem parte daquele escopo recebem automaticamente as configurações determinadas.
Essa abordagem cria uma administração centralizada, consequentemente, a equipe de TI consegue manter padrões mais consistentes e reduzir diferenças entre máquinas que deveriam possuir a mesma configuração.
As GPOs do Active Directory também permitem separar políticas de acordo com departamentos, funções ou tipos de equipamentos.
Um notebook utilizado pela equipe financeira, por exemplo, pode receber políticas diferentes de um servidor, de uma estação compartilhada ou de um computador utilizado por desenvolvedores.
Por outro lado, o uso excessivo e desorganizado de Group Policies pode gerar conflitos.
Quando diversas GPOs alteram a mesma configuração, a ordem de processamento, a herança e as regras de precedência passam a ser fatores importantes, por isso, administrar GPOs exige planejamento e documentação.
GPOs de política de senha e autenticação.
Entre as GPOs mais utilizadas em empresas, as políticas relacionadas à autenticação ocupam uma posição central, senhas fracas continuam sendo um problema recorrente em ambientes corporativos, especialmente quando usuários utilizam combinações simples, repetidas ou previsíveis.
Uma GPO de política de senha pode determinar requisitos como tamanho mínimo, complexidade e histórico de senhas, assim, a organização consegue impedir, por exemplo, que um usuário reutilize continuamente a mesma credencial.
Além disso, as políticas de bloqueio de conta ajudam a reduzir ataques automatizados de tentativa e erro, quando um número definido de tentativas incorretas ocorre, a conta pode ser bloqueada temporariamente ou exigir intervenção administrativa.
Essas configurações precisam ser planejadas com cuidado, uma política excessivamente restritiva pode aumentar chamadas para o Help Desk, principalmente relacionadas a bloqueios de conta e redefinição de senha.
Por outro lado, regras muito permissivas aumentam os riscos de segurança, por isso, a administração de GPOs de autenticação deve estar integrada à política de segurança da informação da empresa.
O objetivo não é simplesmente tornar o acesso mais difícil, mas encontrar um equilíbrio entre proteção, produtividade e suporte aos usuários.
GPOs para bloqueio de dispositivos USB.
O controle de dispositivos removíveis é outra aplicação bastante comum das políticas de grupo. Pen drives, discos externos e outros dispositivos USB podem representar riscos relacionados ao vazamento de dados e à entrada de arquivos maliciosos no ambiente corporativo.
Uma GPO para bloquear USB permite impedir o uso de determinados dispositivos ou controlar como eles podem ser utilizados, dependendo da configuração, a empresa pode bloquear completamente dispositivos de armazenamento removível ou limitar determinadas operações.
Esse tipo de GPO de segurança é particularmente relevante em organizações que trabalham com informações confidenciais, dados financeiros, documentos estratégicos ou dados pessoais.
Mesmo assim, bloquear indiscriminadamente todos os dispositivos pode criar problemas operacionais, algumas áreas podem depender de dispositivos externos para atividades específicas.
Por essa razão, uma estratégia mais madura envolve avaliar exceções, grupos de usuários e equipamentos que realmente necessitam de acesso.
Além da configuração técnica, é importante registrar solicitações e exceções, quando um usuário precisa utilizar um dispositivo bloqueado, o processo deve ser analisado e documentado.
Dessa forma, a equipe mantém visibilidade sobre decisões que poderiam, caso contrário, ser tomadas informalmente.
GPOs para Windows Update e atualizações.
Manter sistemas operacionais atualizados é uma das tarefas mais importantes da administração de infraestrutura, entretanto, permitir que cada computador decida individualmente quando instalar atualizações pode gerar um ambiente inconsistente.
As GPOs para Windows Update permitem centralizar parte desse gerenciamento, por meio das políticas de grupo, é possível definir comportamentos relacionados à instalação de atualizações, reinicializações e configuração dos serviços responsáveis pelo update.
Em empresas maiores, essa padronização reduz situações em que alguns computadores permanecem atualizados enquanto outros acumulam vulnerabilidades durante meses, além disso, uma estratégia centralizada facilita o planejamento das janelas de manutenção.
Contudo, atualizações também podem causar incompatibilidades, por isso, organizações mais estruturadas costumam validar atualizações em grupos de teste antes de ampliar a distribuição.
Nesse contexto, as GPOs de atualização devem fazer parte de uma estratégia maior de gestão de endpoints.
A política define comportamentos, mas o processo precisa incluir monitoramento, testes, inventário e acompanhamento de falhas.
GPOs para bloquear o Painel de Controle e configurações.
Em computadores corporativos compartilhados ou destinados a funções específicas, permitir que qualquer usuário altere configurações do sistema pode gerar problemas frequentes.
Uma das GPOs mais utilizadas em empresas permite restringir o acesso ao Painel de Controle ou a determinadas áreas das configurações do Windows.
Essa medida reduz alterações não autorizadas e ajuda a preservar a padronização das estações.
O benefício é especialmente perceptível em ambientes com computadores utilizados por múltiplos usuários, sem restrições, alterações simples em configurações de rede, dispositivos ou sistemas podem resultar em incidentes que posteriormente chegam ao suporte técnico.
Além disso, essas GPOs de restrição de acesso reduzem a superfície de alterações disponíveis para usuários que não precisam possuir privilégios administrativos.
Isso não significa que toda configuração deve ser bloqueada, algumas funções podem ser necessárias para o trabalho diário.
Portanto, a recomendação é aplicar o princípio do menor privilégio e liberar apenas aquilo que cada perfil realmente necessita.
GPOs para controle de aplicativos e execução de programas.
Controlar quais aplicativos podem ser executados em computadores corporativos é uma preocupação comum de segurança e governança.
As GPOs para controle de aplicativos podem ser utilizadas em conjunto com recursos como AppLocker e outras tecnologias do ecossistema Windows para restringir a execução de determinados programas, scripts e arquivos.
Esse controle ajuda a reduzir situações em que usuários instalam softwares sem aprovação ou executam programas potencialmente perigosos, além disso, limita a proliferação de aplicações que não fazem parte do padrão tecnológico da empresa.
Em ambientes corporativos, softwares não autorizados também podem gerar problemas de licenciamento.
Portanto, o controle não está relacionado apenas à segurança, ele também contribui para a gestão de ativos e para a conformidade.
Uma GPO de bloqueio de aplicativos deve ser testada antes de ser aplicada amplamente, uma regra mal configurada pode bloquear ferramentas legítimas e interromper processos de negócio.
Assim, grupos piloto e validações graduais reduzem riscos.
GPOs para desativar o armazenamento automático de credenciais.
O gerenciamento inadequado de credenciais pode criar pontos de exposição, computadores compartilhados, por exemplo, podem armazenar informações que não deveriam permanecer disponíveis para o próximo usuário.
As GPOs de gerenciamento de credenciais permitem controlar determinados comportamentos relacionados ao armazenamento e à utilização de informações de autenticação.
Esse tipo de configuração é especialmente importante quando existem computadores compartilhados, estações de atendimento, terminais administrativos ou ambientes onde múltiplos colaboradores utilizam o mesmo equipamento.
Além da política técnica, a empresa precisa adotar processos claros para autenticação, credenciais compartilhadas dificultam auditorias, comprometem a rastreabilidade e tornam mais difícil identificar quem realizou determinada ação.
Por esse motivo, as políticas de grupo de segurança funcionam melhor quando estão associadas a uma estratégia de identidade e acesso, a GPO controla parte do ambiente, enquanto processos e ferramentas complementares garantem governança.
GPOs para firewall do Windows.
O firewall continua sendo uma camada importante de proteção dos endpoints, quando cada usuário possui liberdade para modificar suas próprias regras, o ambiente rapidamente se torna inconsistente.
Uma GPO de firewall permite aplicar regras padronizadas em computadores conectados ao domínio, dessa maneira, a equipe de infraestrutura consegue controlar perfis, conexões e determinados comportamentos de rede.
A utilização de GPOs para Windows Defender Firewall também facilita a criação de padrões diferentes para grupos específicos, servidores, estações administrativas e computadores comuns podem exigir regras distintas.
Entretanto, abrir portas sem documentação é um problema frequente em ambientes corporativos, uma exceção criada para resolver uma necessidade temporária pode permanecer ativa indefinidamente.
Por isso, alterações em políticas de firewall via GPO devem passar por processos de mudança, registrar a solicitação, justificar a necessidade e revisar periodicamente as exceções reduz a existência de regras esquecidas.
GPOs para Microsoft Defender e proteção contra malware.
As GPOs de segurança também são utilizadas para configurar recursos de proteção contra malware e outras ameaças.
Dependendo da infraestrutura adotada pela empresa, as políticas podem definir configurações relacionadas à proteção em tempo real, verificações, comportamentos de segurança e outras funcionalidades disponíveis no sistema operacional.
A principal vantagem da GPO para Microsoft Defender é garantir consistência. Em vez de depender da configuração manual de cada computador, a empresa estabelece um padrão centralizado.
Além disso, quando uma política precisa ser alterada, a equipe consegue distribuir a mudança para diversos equipamentos sem acessar individualmente cada endpoint.
Mesmo assim, GPO não substitui ferramentas de monitoramento de segurança. A política aplica uma configuração, mas não substitui processos de detecção, resposta a incidentes e análise de eventos.
Portanto, as GPOs para proteção de endpoints devem ser consideradas parte de uma estratégia mais ampla de cibersegurança.
GPOs para scripts de inicialização e logon.
Automatizar tarefas é outra utilização tradicional das Group Policies. Scripts podem ser executados durante a inicialização do computador ou no momento em que o usuário realiza logon.
Uma GPO com script de logon pode auxiliar na configuração de recursos, na execução de tarefas administrativas e na aplicação de determinadas rotinas.
Da mesma forma, scripts de inicialização podem preparar computadores antes que os usuários comecem a trabalhar.
Essa automação reduz tarefas repetitivas, contudo, scripts mal desenvolvidos podem aumentar o tempo de logon ou causar falhas difíceis de identificar.
Por essa razão, scripts distribuídos por meio de GPOs empresariais precisam seguir práticas de desenvolvimento e controle de versões, a automação deve simplificar a operação, não criar uma nova fonte de problemas.
GPOs para mapeamento de unidades e impressoras.
O mapeamento automático de recursos de rede é uma das aplicações mais conhecidas das políticas de grupo.
Uma GPO para mapear unidades de rede permite disponibilizar pastas e recursos de acordo com grupos ou departamentos, dessa forma, usuários recebem automaticamente acesso aos locais necessários para suas atividades.
O mesmo princípio pode ser utilizado para impressoras, em vez de cada usuário procurar manualmente uma impressora e instalar seus recursos, uma GPO de impressoras pode distribuir a configuração conforme o local ou perfil.
Essa centralização reduz demandas repetitivas ao suporte técnico, além disso, facilita mudanças quando equipamentos são substituídos ou quando departamentos são reorganizados.
Entretanto, permissões de acesso devem continuar sendo controladas adequadamente, mapear uma unidade não significa necessariamente conceder acesso irrestrito.
A segurança dos dados depende também das permissões configuradas nos recursos.
Como organizar GPOs para evitar conflitos.
Conhecer as GPOs mais utilizadas em empresas é apenas uma parte do trabalho, a qualidade da estrutura é igualmente importante.
Uma organização que cria novas políticas sem padrão pode rapidamente acumular dezenas ou centenas de GPOs difíceis de compreender, nomes genéricos, políticas duplicadas e configurações antigas tornam o gerenciamento mais complexo.
Por isso, as boas práticas de GPO incluem padronizar nomes, documentar objetivos e evitar a criação de políticas excessivamente amplas.
Também é importante revisar regularmente GPOs antigas, uma política criada para resolver um problema específico pode deixar de ser necessária após mudanças na infraestrutura.
A documentação precisa explicar o objetivo da Group Policy, seu escopo e possíveis dependências, isso facilita auditorias e reduz o risco de uma política ser removida sem que a equipe compreenda suas consequências.
Além disso, alterações importantes devem ser testadas antes da aplicação em larga escala, um grupo piloto pode revelar problemas que seriam difíceis de reverter caso a GPO fosse aplicada imediatamente a todo o domínio.
GPOs, suporte técnico e gestão de incidentes.
A administração de GPOs corporativas possui uma relação direta com o suporte técnico, uma política incorreta pode causar problemas em centenas de computadores simultaneamente.
Usuários podem perder acesso a recursos, aplicações podem deixar de funcionar e configurações podem ser alteradas sem que o usuário compreenda a origem do problema.
Por isso, equipes de infraestrutura precisam trabalhar de forma integrada com o Help Desk e o Service Desk, quando uma mudança em GPO gera incidentes, registrar os chamados permite identificar padrões e medir o impacto da alteração.
Além disso, uma base histórica ajuda a identificar políticas que causam problemas recorrentes, uma alteração aparentemente pequena pode gerar dezenas de solicitações de suporte, principalmente quando não existe comunicação ou documentação adequada.
A integração entre gestão de GPOs, incidentes e mudanças permite transformar informações técnicas em decisões mais consistentes.
Em vez de analisar cada chamado isoladamente, a equipe consegue relacionar ocorrências a mudanças realizadas na infraestrutura.
Conclusão: GPOs são parte da padronização do ambiente corporativo.
As GPOs mais utilizadas em empresas abrangem segurança, autenticação, atualizações, controle de dispositivos, firewall, aplicativos, scripts e configurações de rede, a principal vantagem está na capacidade de aplicar regras de forma centralizada e consistente.
Entretanto, Group Policies não devem ser tratadas como simples configurações técnicas isoladas, elas fazem parte da governança do ambiente de TI e podem afetar diretamente segurança, produtividade e suporte aos usuários.
Uma boa estratégia de GPO empresarial exige planejamento, documentação, testes e revisão contínua, quanto maior o ambiente, maior a necessidade de compreender a relação entre políticas, usuários, computadores e processos de negócio.
Ao mesmo tempo, mudanças em GPOs precisam ser acompanhadas, quando uma política causa incidentes ou gera aumento nas solicitações de suporte, a equipe deve possuir visibilidade para identificar o impacto e agir rapidamente.
Se sua empresa busca centralizar a gestão de chamados, incidentes, solicitações e processos de suporte, experimente o Milldesk Help Desk e Service Desk Software.
Tenha uma visão mais organizada das demandas da operação, acompanhe SLAs, automatize fluxos e conecte diferentes áreas da empresa em uma mesma plataforma.
Teste gratuitamente por 7 dias o Milldesk Help Desk e Service Desk Software e veja como uma gestão mais estruturada pode facilitar o controle das operações de suporte e serviços.